Un ciberataque a 350 supermercados franceses expone la fragilidad de los controladores de frío industrial
Heladeras y cámaras frigoríficas de Danfoss fueron manipuladas a distancia hasta alcanzar los 50 grados, arruinando alimentos y provocando incendios. Especialistas en ciberseguridad detallan cómo se explotaron fallas ya conocidas en versiones sin actualizar del firmware.
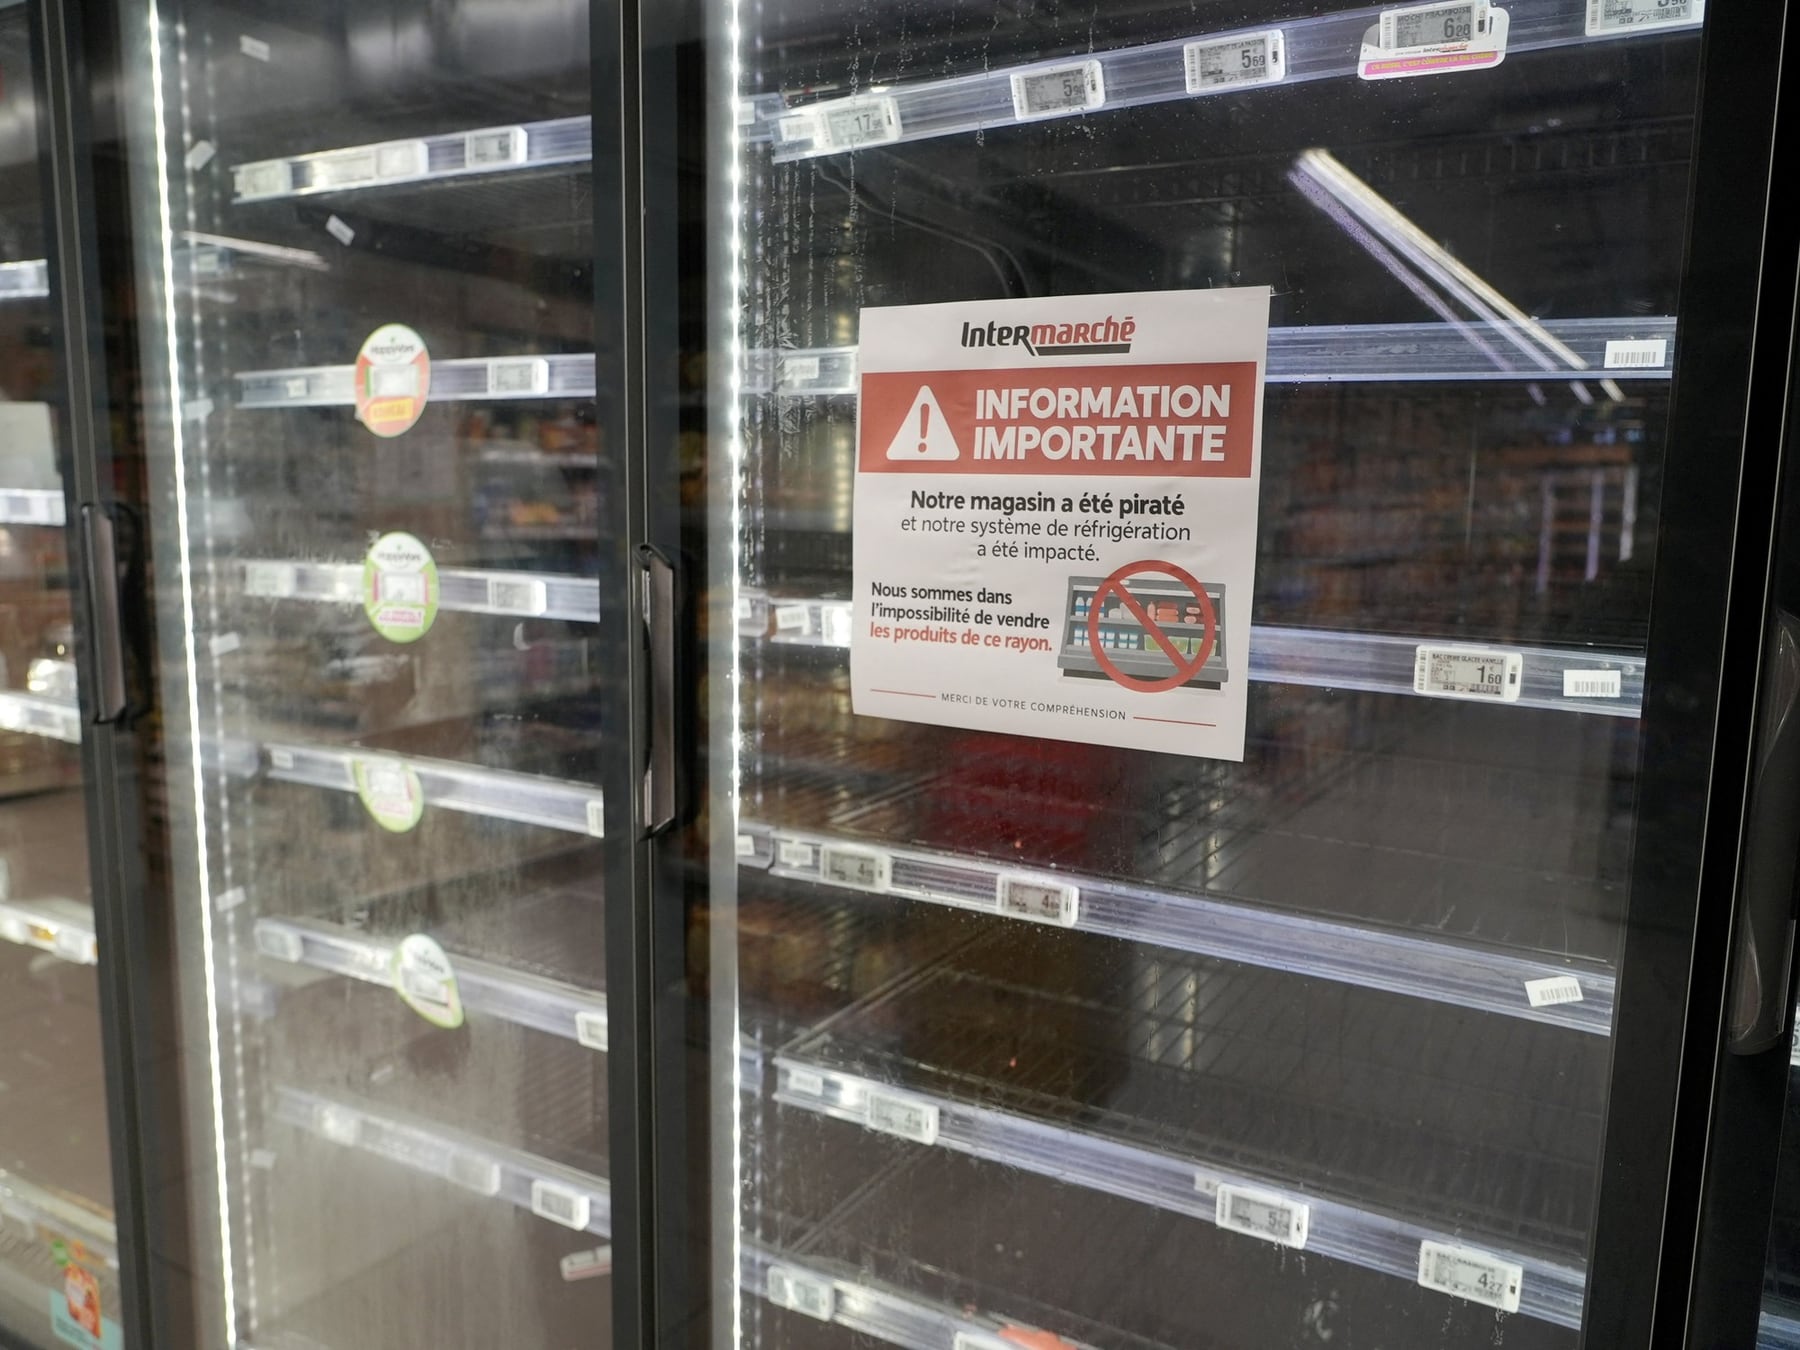
Las heladeras y cámaras frigoríficas de los supermercados modernos no son simples electrodomésticos: llevan incorporadas pequeñas computadoras que permiten supervisar temperaturas, compresores y ciclos de descongelamiento desde una consola central. Una cadena con decenas de locales puede así detectar fallas y hacer ajustes sin enviar técnicos a cada sucursal. Esa comodidad operativa fue, en este caso, la puerta de entrada del ataque que golpeó a unos 350 supermercados en Francia.
Los controladores afectados pertenecen a Danfoss, compañía danesa especializada en refrigeración y automatización industrial. La empresa reconoció que varios equipos comprometidos utilizaban versiones antiguas de su firmware, algunas ya sin soporte ni actualizaciones. Según datos relevados con la herramienta de búsqueda Shodan, al menos 4.500 interfaces de Danfoss eran visibles desde internet al momento del incidente, aunque no se determinó cuántas presentaban fallas explotables.
Una vulnerabilidad conocida, pero sin corregir
Una de las hipótesis más sólidas apunta a fallas ya documentadas en el modelo Danfoss AK-SM 800A. El equipo de investigación Team82 de la firma Claroty identificó vulnerabilidades en ese controlador que permitían eludir la autenticación y ejecutar instrucciones remotas. Danfoss publicó actualizaciones para corregirlas, pero las autoridades francesas aún no confirmaron que esas fallas específicas hayan sido el vector utilizado en los hechos.
Con acceso al sistema, un atacante puede alterar temperaturas, modificar ciclos de descongelamiento o desactivar alarmas. Los reportes del incidente indican que los cambios en esos ciclos elevaron progresivamente la temperatura hasta niveles que arruinaron mercadería fresca y congelada, y en algunos casos provocaron incendios dentro de los locales.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña.”Braian Arroyo, especialista en ciberinteligencia
Qué medidas recomiendan los especialistas
- Actualizar el firmware de los controladores a las últimas versiones publicadas por el fabricante y reemplazar los equipos que ya no reciban soporte.
- Segmentar la red de gestión de refrigeración del resto de los sistemas del supermercado para evitar que un acceso lateral comprometa toda la operación.
- Limitar el acceso remoto a las interfaces de gestión, idealmente a través de VPN con autenticación robusta, y evitar exponerlas directamente en internet.
- Monitorear de forma continua las comunicaciones entre los controladores y la consola central para detectar cambios anómalos de temperatura o de configuración.
- Capacitar al personal técnico para reconocer señales de manipulación y establecer protocolos de respuesta ante incidentes.